 الذكاء الاصطناعي
إنفيديا ونوكيا تحولان الشبكات لمنصات ذكاء اصطناعي
الموجزأعلنت إنفيديا عن تعاون مع شركات اتصالات عالمية في مقدمتها نوكيا لتحويل الشبكات إلى منصات ذكاء اصطناعي موزعة.يعمل تسعة مشغلين...
أعلنت شركة إنفيديا خلال مؤتمر "GTC Berlin" عن إطلاق بنية "OpenShell" المرجعية (OpenShell Reference Architecture)، وهي منظومة تقنية متكاملة صُممت خصيصاً لتطوير وتشغيل "وكلاء الذكاء الاصطناعي" (AI Agents) ضمن بيئة آمنة ومنضبطة. تهدف هذه الخطوة إلى تمكين الشركات من نشر آلاف الوكلاء القادرين على اتخاذ القرارات وتنفيذ المهام، مع ضمان بقائهم ضمن حدود برمجية وأمنية صارمة تمنع التجاوزات أو الأخطاء التقنية.
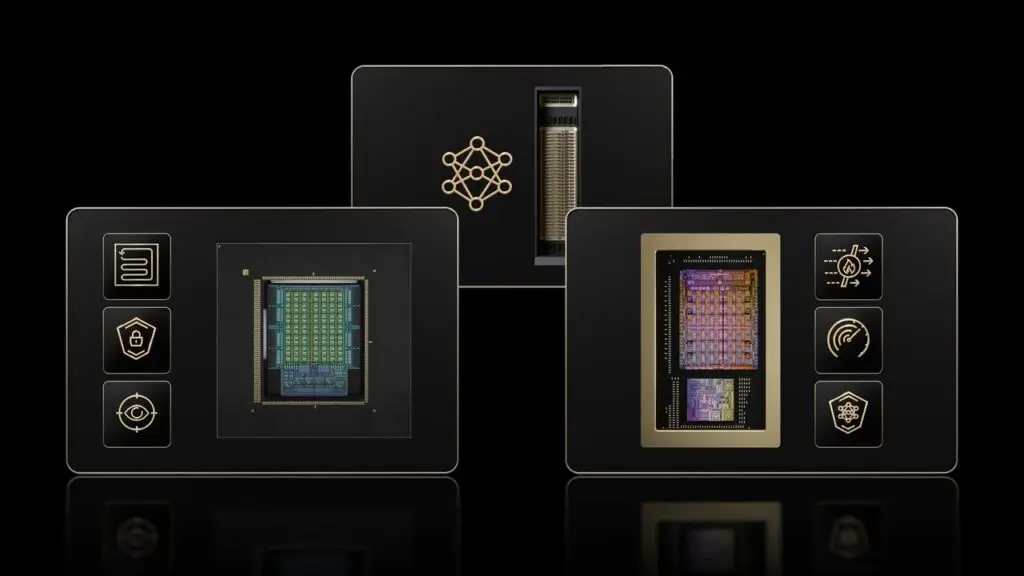
تعتمد رؤية إنفيديا الجديدة على دمج العتاد والبرمجيات في هيكل واحد يضمن أمان الوكيل في كل مرحلة من مراحل عمله. وتتوزع المهام في هذه البنية على ثلاثة مكونات رئيسية؛ حيث تتولى بنية "Vera Rubin" عمليات الاستنتاج وتشغيل النماذج الضخمة، بينما تعمل معالجات "Vera CPUs" كمنصة لإدارة مهام الوكيل واستخدام الأدوات البرمجية، في حين تلعب وحدات معالجة البيانات "BlueField-4" دور المراقب الأمني الذي يفرض السياسات مباشرة على مستوى الرقاقة (In-silicon enforcement).
وتوضح الشركة أن هذا التكامل يمنح الوكلاء "حرية العمل" ضمن حدود مرسومة بدقة؛ فبينما يفكر الوكيل عبر بنية "Rubin" وينفذ مهامه عبر "Vera"، تظل عيون نظام "NVIDIA Sentry" مفتوحة عبر وحدات "BlueField" لمراقبة أي سلوك خارج عن المألوف. وبحسب ادعاءات إنفيديا، توفر أنظمة "Vera Rubin NVL72" كفاءة أعلى في معالجة البيانات تصل إلى 30 ضعفاً لكل ميجاوات مقارنة بالإصدارات السابقة، بينما تقدم معالجات "Vera" ضعف أداء معالجات x86 التقليدية مع استهلاك أقل للطاقة.
تكمن القيمة الحقيقية لـ "OpenShell" في قدرتها على عزل الوكلاء ومراقبتهم لحظياً. فإذا حاول وكيل ذكاء اصطناعي الوصول إلى بيانات غير مصرح بها أو الخروج عن نطاق صلاحياته البرمجية، يقوم نظام "NVIDIA Sentry" المدعوم ببرمجيات "DOCA" بحجره وإيقافه خلال أجزاء من الثانية. هذا النوع من الرقابة "خارج النطاق" (Out-of-band monitoring) يضمن عدم تأثر أداء الوكيل بعملية المراقبة، بل تزعم الشركة أن هذا النظام يزيد من قدرة استيعاب الوكلاء بنسبة تصل إلى 20%.
وتعد هذه التقنية نقلة نوعية مقارنة بالأنظمة التقليدية التي تعتمد على الرقابة البرمجية فقط، حيث تنقل إنفيديا سلطة التنفيذ إلى العتاد نفسه، مما يجعل من الصعب اختراق هذه القيود أو الالتفاف عليها. وتستهدف هذه الميزة قطاعات حساسة مثل البنوك والرعاية الصحية والتصنيع، حيث يمكن لأي خطأ بسيط من وكيل ذكي أن يتسبب في خسائر فادحة.
لم تكتفِ إنفيديا بإطلاق العتاد، بل ضمنت توافقية واسعة مع كبرى شركات التكنولوجيا والنماذج البرمجية. تعمل بنية "OpenShell" مع أنظمة تشغيل رائدة مثل "مايكروسوفتويندوز" و"ريد هات" و"كانونيكال"، كما تدعم تشغيل نماذج ذكاء اصطناعي من شركات "OpenAI" و"Meta" و"Anthropic" و"Google" و"Perplexity".
وعلى صعيد الشراكات المؤسسية، بدأت شركات مثل "SAP" و"ServiceNow" بدمج هذه البنية في منصاتها؛ حيث أعلنت "ServiceNow" عن توفر وكيلها الذكي "Arc" الذي يخضع لرقابة "OpenShell"، مما يسمح للمؤسسات بإلغاء صلاحيات أي وكيل عبر العتاد والبرمجيات في ثوانٍ معدودة إذا استدعت الحاجة. كما استقطبت المعمارية اهتمام القطاع المصرفي العالمي، حيث تستكشف بنوك أوروبية مثل "BBVA" و"Santander" استخدام هذا الإطار لتعزيز حوكمة وأمن وكلائها الرقميين.
تتوفر بنية "OpenShell" المرجعية حالياً للمؤسسات ومزودي الخدمات السحابية، وتدعم مجموعة متنوعة من البيئات التقنية:
بالنسبة للمؤسسات التي بدأت بالفعل في تبني وكلاء الذكاء الاصطناعي لإدارة عملياتها، فإن الانتقال إلى بنية تعتمد على الحماية من مستوى العتاد مثل "OpenShell" يعد خطوة ضرورية لتقليل المخاطر الأمنية. النصيحة الحالية لمديري تقنية المعلومات هي تقييم مدى توافق نماذجهم الحالية مع هذه المعمارية، خاصة في البيئات التي تتطلب مستويات عالية من الخصوصية والالتزام بالمعايير التنظيمية.
المصدر: NVIDIA
 الذكاء الاصطناعي
الموجزأعلنت إنفيديا عن تعاون مع شركات اتصالات عالمية في مقدمتها نوكيا لتحويل الشبكات إلى منصات ذكاء اصطناعي موزعة.يعمل تسعة مشغلين...
 نماذج الذكاء الاصطناعي
الموجزأعلنت شركة إنفيديا عن شراكات وتقنيات ذكاء اصطناعي جديدة لإحداث تحول في تصميم البروتينات وعلاج السرطان.أطلقت الشركة نموذج "RFD4-Proteina" مفتوح...
 الذكاء الاصطناعي
الموجزأعلنت شركة إنفيديا في مؤتمر GTC ببرلين عن تبني شركاء التكنولوجيا في أوروبا لمنصة NVIDIA DSX لبناء مصانع ذكاء اصطناعي...