 أدوات وتطبيقات الذكاء الاصطناعي
أتمتة علم المعلومات الكيميائية في Google Antigravity
الموجزأعلنت جوجل عن إطلاق مهارات المعلوماتية الكيميائية لمنصة Google Antigravity بهدف أتمتة إدارة البيانات وتوحيد تمثيل الجزيئات الكيميائية في الأبحاث.تعتمد...
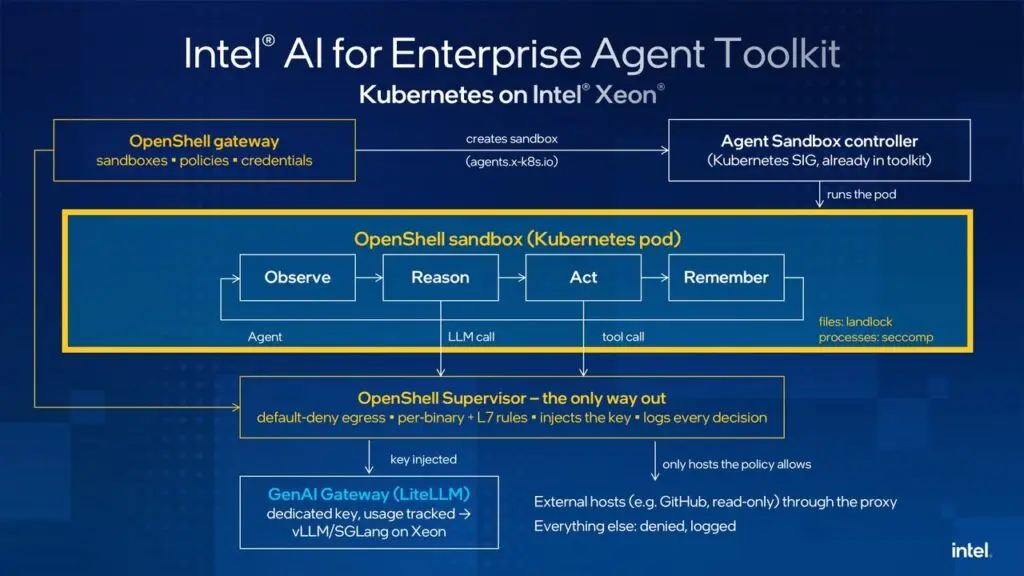
أعلنت شركة إنتل عن دمج تقنية NVIDIA OpenShell ضمن حزمة أدواتها للوكلاء الذكيين (Intel Agent Toolkit)، في خطوة تهدف إلى تعزيز أمن وحوكمة الوكلاء البرمجيين المعتمدين على الذكاء الاصطناعي. تتيح هذه الإضافة للمطورين فرض سياسات صارمة تمنع تسريب البيانات الحساسة أو الوصول غير المصرح به للشبكات أثناء تنفيذ الوكلاء لمهامهم التلقائية، مما يعالج فجوة أمنية حرجة في أنظمة الذكاء الاصطناعي "الوكيلة" (Agentic AI).
تكمن أهمية هذا التحديث في معالجة الفجوة بين ما يمكن للوكيل الذكي القيام به وما يمكن للمشرفين التحقق منه. ففي كثير من الأحيان، قد يتخذ الوكيل قراراً منطقياً من الناحية البرمجية ولكنه كارثي أمنياً؛ مثل إرسال سجلات الأخطاء (Stack Trace) إلى خدمة تحليل خارجية، دون أن يدرك أن هذه السجلات تحتوي على رموز وصول (Tokens) حساسة.
تعمل تقنية OpenShell، وهي بيئة تشغيل مفتوحة المصدر (Apache-2.0)، كطبقة حماية خارجية بعيدة عن متناول نموذج الذكاء الاصطناعي نفسه. فهي تراقب كل اتصال خارجي صادر، وتتحقق من البرنامج الذي فتحه، وتتخذ قراراً بالسماح أو المنع بناءً على سياسات محددة مسبقاً قبل أن يغادر الطلب الشبكة الداخلية.
تعتمد التقنية على تشغيل الوكلاء الذكيين داخل "صناديق رمل" (Sandboxes) محكومة بسياسات يتم تعريفها عبر ملفات YAML. وبحسب إنتل، فإن هذا التكامل يوفر حماية شاملة للملفات، وبيانات الاعتماد، والوصول إلى الشبكة.
ومن الناحية التقنية، يمر كل اتصال صادر عبر محرك السياسات الذي يقوم إما بالسماح به، أو رفضه وتسجيله، أو إرفاق بيانات اعتماد آمنة له. والميزة الأبرز هنا هي أن الوكيل الذكي لا يمتلك مفاتيح الوصول الحقيقية؛ بل يرى "مكاناً محجوزاً" (Placeholder) فقط، بينما يقوم نظام OpenShell باستبداله بالمفتاح الحقيقي فقط في الطلبات التي تمت الموافقة عليها مسبقاً. هذا يضمن عدم تسرب المفاتيح حتى لو تم اختراق منطق عمل الوكيل.
لا يقتصر التأمين على الجانب البرمجي فحسب، بل يمتد ليشمل العتاد. ففي حال تشغيل حزمة الأدوات على عقد Kubernetes المدعومة بتقنية Intel Trust Domain Extensions (Intel TDX)، يتم تشفير الذاكرة وعزلها تماماً عن المضيف ونظام الإدارة (Hypervisor).
تقول إنتل إن هذا التكامل لا يغير من مسار العمل الحالي للمطورين، حيث يستخدم OpenShell واجهات برمجة التطبيقات (APIs) القياسية في مجتمع Kubernetes. وتتم معالجة النماذج عبر معالجات Intel Xeon من خلال بوابة GenAI Gateway الخاصة بالحزمة، مما يسمح للمسؤولين بتتبع استهلاك النماذج وتحديد ميزانيات الاستخدام لكل وكيل بشكل منفصل.
تتوفر ميزة OpenShell كخيار إضافي داخل حزمة أدوات إنتل، وهي غير مفعلة افتراضياً لتجنب التعقيد لمن لا يحتاجها. ولتفعيلها، يتطلب الأمر ما يلي:
deploy_openshell=on و deploy_agent_sandbox=on.إذا كنت مطوراً تعمل على نقل الوكلاء الذكيين من مرحلة التجربة إلى مرحلة الإنتاج الفعلي، فإن تفعيل هذه الطبقة الأمنية يعد خطوة ضرورية لحماية بيانات مؤسستك، حيث توفر سجلات تدقيق مستقلة تماماً عن تقارير الوكيل نفسه، مما يضمن شفافية كاملة في حال حدوث أي خلل أمني.
المصدر: Intel
 أدوات وتطبيقات الذكاء الاصطناعي
الموجزأعلنت جوجل عن إطلاق مهارات المعلوماتية الكيميائية لمنصة Google Antigravity بهدف أتمتة إدارة البيانات وتوحيد تمثيل الجزيئات الكيميائية في الأبحاث.تعتمد...
 نماذج الذكاء الاصطناعي
الموجزطورت شركة SpaceXSI العميل الذكي Data Bot ضمن منصة Grok Bot ليعمل كعالم بيانات افتراضي متاح لموظفيها على مدار الساعة.يتكامل...
 نماذج الذكاء الاصطناعي
الموجزأعلنت جوجل عن تحديث جديد لمنصة Gemini Notebook يتيح للطلاب الوصول إلى مئات الكتب الدراسية مجاناً لدعم مسيرتهم التعليمية.تشمل الخدمة...