 نماذج الذكاء الاصطناعي
تقرير OpenAI لسلامة المجتمع الرقمي وحماية المراهقين
الموجزأعلنت شركة OpenAI عن حزمة إجراءات أمنية لمنصة ChatGPT تشمل تقريراً دورياً للسلامة وقيوداً على محتوى العنف وحماية المراهقين.سيصدر التقرير...
أطلقت شركة مايكروسوفت تحديثات أمنية جديدة في متصفح "إيدج" (Edge) تهدف إلى مكافحة "إساءة استخدام الإشعارات" والحد من رسائل الاحتيال التي تظهر للمستخدمين على شكل تنبيهات أمنية مزيفة. وبدءاً من الإصدار رقم 156، بات المتصفح قادراً على تعطيل الإشعارات تلقائياً من المواقع التي يثبت تورطها في إرسال برمجيات التخويف (Scareware)، وهي ميزة تسعى من خلالها الشركة إلى حماية المستخدمين من الوقوع في فخاخ التهديدات الوهمية.
تعتمد مايكروسوفت في هذه الخطوة على التكامل بين أداة "Scareware blocker" وخدمة "Microsoft Defender SmartScreen"؛ فبمجرد رصد المتصفح لموقع يرسل تنبيهات مضللة تهدف لإقناع المستخدم بوجود فيروسات وهمية على جهازه، يقوم "إيدج" فوراً بحظر قدرة هذا الموقع على إرسال أي إشعارات مستقبلية. وعند إعادة تشغيل المتصفح، يظهر شريط معلومات يوضح للمستخدم الإجراء الذي تم اتخاذه، مع إتاحة خيار لمراجعة المواقع المحظورة وإعادة تفعيلها من الإعدادات في حال كان الحظر قد تم عن طريق الخطأ.
وتشير بيانات الشركة إلى أن أداة حظر برمجيات التخويف تحمي عشرات الآلاف من المستخدمين يومياً، كما أن كل بلاغ يتم تقديمه يساهم في حماية نحو 50 مستخدماً آخرين عبر تحسين قاعدة بيانات التهديدات السحابية. ويأتي هذا التوجه بعد ملاحظة نمط متكرر في عمليات الاحتيال، حيث تبدأ معظمها بطلب "سماح" (Allow) للإشعارات، ثم تتحول إلى قنوات مستمرة لإرسال روابط تقود لصفحات ضارة حتى بعد إغلاق الموقع الأصلي.
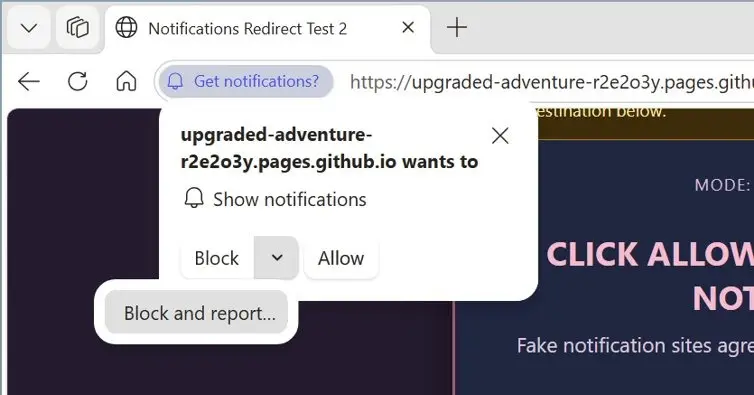
أضافت مايكروسوفت خياراً جديداً يظهر عند طلب المواقع إذناً لإرسال الإشعارات، وهو خيار "الحظر والإبلاغ" (Block and report). تهدف هذه الميزة إلى ضرب التهديد من جذوره، خاصة وأن العديد من المواقع الخبيثة تستخدم أساليب مضللة لإجبار المستخدم على الضغط على زر السماح، مثل الادعاء بأن الضغط ضروري لإثبات أن المستخدم ليس "روبوت".
وعند اختيار هذا الإجراء، يرسل المتصفح رابط الموقع ولقطة شاشة للصفحة التي حاولت تضليل المستخدم إلى أنظمة مايكروسوفت، مما يوفر أدلة إضافية لخدمة "SmartScreen" قبل أن يتمكن الموقع من إرسال أول إشعار احتيالي. وتقول الشركة إن هذا النهج التشاركي يساعد في بناء بيئة تصفح أكثر أماناً للجميع عبر ربط الإشارات الفردية بنظام حماية شامل.

رغم الأتمتة التي يوفرها المتصفح، أكدت مايكروسوفت أن المستخدم يظل المتحكم الأول في تجربته، حيث وفرت أدوات يدوية للتعامل مع الإشعارات المزعجة أو المشبوهة:
يُعد هذا التحديث نقلة نوعية في دور المتصفح من مجرد أداة لعرض المحتوى إلى خط دفاع نشط، حيث يتجاوز مجرد حظر الروابط الضارة إلى قطع قنوات الاتصال التي يستغلها المحتالون للوصول المتكرر إلى سطح مكتب المستخدم.
إذا كنت تستخدم متصفح "إيدج"، ننصحك بتحديثه إلى آخر إصدار متاح، وتوخي الحذر عند ظهور طلبات "سماح بالإشعارات" من مواقع غير معروفة، مع استخدام خيار "الحظر والإبلاغ" الجديد للمساهمة في حماية بقية المستخدمين من تلك المواقع.
المصدر: Microsoft Windows
 نماذج الذكاء الاصطناعي
الموجزأعلنت شركة OpenAI عن حزمة إجراءات أمنية لمنصة ChatGPT تشمل تقريراً دورياً للسلامة وقيوداً على محتوى العنف وحماية المراهقين.سيصدر التقرير...
 نماذج الذكاء الاصطناعي
الموجزكشفت شركة OpenAI عن توسيع نظامها الداخلي لمراقبة سلوك نماذج الذكاء الاصطناعي المتقدمة ورصد أي انحراف عن الأهداف المحددة.يعتمد النظام...
 نماذج الذكاء الاصطناعي
الموجزكشفت شركة OpenAI عن بروتوكولات أمنية جديدة تُعرف بـ "الدفاع العميق" لحماية بيئات تدريب وتعديل نماذج Frontier Models من الهروب.علّقت...